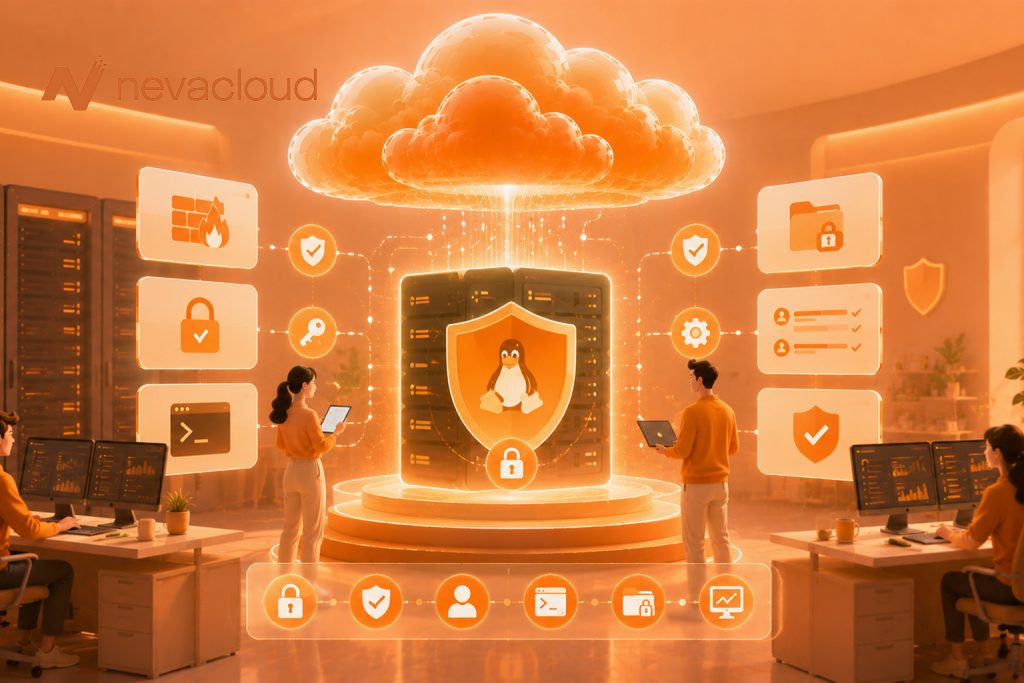

Server Linux dikenal memiliki tingkat stabilitas dan keamanan yang tinggi. Namun, bukan berarti server Linux otomatis aman dari berbagai ancaman siber. Faktanya, banyak dari serangan terjadi karena konfigurasi yang kurang optimal, bukan karena kelemahan sistem operasi itu sendiri. Ketika server digunakan untuk menjalankan website, aplikasi, database, atau layanan bisnis lainnya, risiko serangan akan semakin meningkat.
Mulai dari brute force, malware, ransomware, dan eksploitasi celah keamanan mengancam data serta operasional bisnis. Karena itu, penerapan hardening pada linux server adalah langkah penting untuk memperkuat keamanan server. Jika konfigurasinya tepat, kamu bisa mengurangi potensi serangan dari berbagai ancaman siber!
Apa Itu Linux Server Hardening?
Linux server hardening adalah proses meningkatkan keamanan server Linux dengan cara konfigurasi, pembatasan akses, dan penerapan kontrol keamanan tambahan. Tujuan dari hardening adalah mengurangi peluang hacker memanfaatkan celah keamanan pada server. Semakin sedikit celah tersedia, semakin sulit hacker mendapatkan akses ke sistem.
Hardening tidak hanya dilakukan saat server pertama kali dibuat. Proses ini harus menjadi bagian dari server manage berkelanjutan agar infrastruktur terlindungi dari ancaman terbaru. Saat terhubung ke internet, server akan menerima berbagai jenis koneksi dari seluruh dunia. Sebagian besar trafik normal, tapi tidak sedikit yang berasal dari bot maupun hacker.
Tanpa penerapan hardening server Linux, server berisiko mengalami:
- Kebocoran data sensitif
- Pengambilalihan akun administrator
- Penyisipan atau serangan malware
- Penurunan performa dan server down
- Gangguan layanan akibat serangan siber
- Kerugian finansial dan reputasi bisnis
Risiko Keamanan Jika Server Linux Tidak Di Hardening
Server Linux yang tidak dikonfigurasi dengan baik akan lebih rentan terhadap berbagai ancaman keamanan. Berikut beberapa risiko yang bakal terjadi akibat tidak diterapkannya linux server hardening secara optimal:
1. Serangan Brute Force pada SSH
SSH adalah layanan yang paling sering menjadi target serangan. Hacker umumnya akan mencoba ribuan kombinasi username dan password otomatis agar bisa masuk ke server. Jika server menggunakan password yang lemah atau konfigurasi SSH yang kurang aman, peluang keberhasilan serangan akan meningkat.
2. Eksploitasi Celah Keamanan Server
Website atau aplikasi yang tidak diperbarui dapat mengandung kerentanan keamanan yang sudah diketahui publik. Penyerang sering memanfaatkan celah tersebut untuk mendapatkan akses tanpa izin. Bahkan, banyak serangan ransomware terjadi karena tim IT terlambat saat hendak melakukan pembaruan sistem.
3. Penyalahgunaan Hak Akses
Hak akses yang terlalu luas dapat membuka peluang privilege escalation. Dalam kondisi ini, pengguna biasa dapat memperoleh hak administrator dan melakukan tindakan berbahaya pada sistem. Jika dibiarkan, resiko ini bisa bertambah parah bahkan dapat menyebabkan kerugian besar dari segi finansial.
4. Malware dan Ransomware pada Server
Server yang tidak memiliki perlindungan memadai lebih rentan terhadap serangan malware dan ransomware. Dampaknya tidak hanya kehilangan data, tetapi juga penghentian layanan yang merugikan bisnis. Hal ini jelas sangat merugikan bisnis, terutama jika seluruh aktivitas dan operasional berjalan di website atau sistem aplikasi.
Strategi Linux Server Hardening yang Wajib Diterapkan
Penerapan linux server hardening tidak hanya berfokus pada satu aspek keamanan saja. Agar hasilnya optimal, kamu perlu menerapkan berbagai strategi yang mencakup sistem operasi, akses pengguna, layanan jaringan, hingga monitoring server. Berikut strategi yang bisa diterapkan pada server Linux production:
1. Selalu Perbarui Sistem & Paket Software
Salah satu penyebab utama terjadinya kompromi server adalah penggunaan software yang sudah usang. Versi lama seringkali memiliki celah keamanan yang telah diketahui publik dan dapat dieksploitasi oleh hacker atau pihak tidak bertanggung jawab.
Karena itu, pastikan sistem operasi serta seluruh paket yang terpasang selalu diperbarui secara berkala. Pembaruan keamanan ini mencakup perbaikan bug, patch kerentanan, dan peningkatan stabilitas sistem. Komponen yang perlu diperhatikan meliputi:
- Sistem operasi Linux
- Web server
- Database server
- Runtime aplikasi
- Control panel
- Library pihak ketiga
2. Amankan Konfigurasi SSH
SSH menjadi layanan yang paling sering menjadi target serangan karena digunakan untuk mengelola server dari jarak jauh. Oleh sebab itu, konfigurasi SSH harus menjadi prioritas dalam proses hardening. Beberapa langkah yang dapat dilakukan antara lain:
- Menonaktifkan login root langsung
- Menggunakan SSH key authentication
- Mengubah port default SSH
- Membatasi akses berdasarkan alamat IP tertentu
- Menonaktifkan autentikasi berbasis password jika memungkinkan
Sebagai contoh, jika hanya administrator tertentu yang mengakses server, kamu dapat membatasi koneksi SSH hanya dari IP kantor atau VPN perusahaan. Langkah ini dapat mengurangi risiko brute force maupun akses tidak sah secara signifikan.
3. Aktifkan Firewall & Batasi Port Terbuka
Firewall adalah sistem yang berfungsi sebagai lapisan pertahanan pertama yang mengontrol lalu lintas jaringan menuju server. Tanpa firewall, semua layanan yang berjalan berpotensi diakses oleh pihak luar. Prinsip yang sebaiknya diterapkan adalah hanya membuka port yang benar-benar dibutuhkan. Sebagai contoh:
- Port 80 untuk HTTP
- Port 443 untuk HTTPS
- Port SSH untuk administrasi server
Selain itu, port database sebaiknya tidak diekspos langsung ke internet kecuali memang diperlukan. Database yang hanya digunakan oleh aplikasi internal lebih aman jika dibatasi pada jaringan privat. Semakin sedikit port yang terbuka, semakin kecil pula peluang bagi hacker menemukan celah untuk masuk ke sistem.
4. Terapkan Prinsip Least Privilege
Prinsip least privilege berarti setiap pengguna hanya diberikan hak akses sesuai dengan tugas dan tanggung jawabnya. Kesalahan yang sering terjadi adalah memberikan akses administrator kepada banyak pengguna. Hal ini dapat meningkatkan risiko penyalahgunaan akun atau kesalahan konfigurasi yang tidak disengaja. Untuk menerapkannya, kamu dapat:
- Membuat akun terpisah untuk setiap pengguna
- Menggunakan sudo hanya untuk tugas tertentu
- Membatasi akses ke direktori sensitif
- Menghindari penggunaan akun root untuk aktivitas sehari-hari
Dengan cara ini, dampak yang ditimbulkan jika satu akun berhasil diretas bisa diminimalkan.
5. Hapus Service yang Tidak Digunakan
Semakin banyak layanan yang berjalan pada server, semakin besar pula celah serangan yang tersedia bagi hacker. Oleh karena itu, lakukan audit secara berkala terhadap seluruh service yang aktif. Hapus atau nonaktifkan layanan yang tidak digunakan agar tidak menjadi celah bagi hacker. Beberapa contoh layanan yang sering terlupakan antara lain:
- FTP server lama
- Mail server yang tidak digunakan
- Tool debugging
- Paket percobaan saat instalasi awal
6. Gunakan Fail2Ban
Fail2Ban merupakan salah satu tool keamanan yang populer di lingkungan Linux. Fungsinya mendeteksi percobaan login berulang dan memblokir IP address mencurigakan. Pada saat sebuah IP gagal melakukan autentikasi berkali-kali, Fail2Ban secara otomatis memasukkan IP tersebut ke dalam daftar blokir. Tools ini sangat efektif untuk melindungi:
- SSH
- FTP
- Email server
- Web application tertentu
7. Aktifkan Monitoring & Audit Log
Strategi hardening tidak akan lengkap tanpa monitoring yang memadai. Administrator perlu mengetahui apa yang terjadi pada server secara real-time maupun historis. Monitoring akan membantu kamu mendeteksi aktivitas anomali sebelum berkembang menjadi insiden serius. Beberapa hal yang sebaiknya dipantau meliputi:
- Percobaan login gagal
- Aktivitas akun administrator
- Perubahan konfigurasi sistem
- Lonjakan penggunaan CPU dan memori
- Trafik jaringan yang tidak biasa
Selain monitoring, audit log juga berperan penting dalam proses investigasi ketika terjadi masalah keamanan.
8. Lakukan Backup & Disaster Recovery Plan
Meskipun berbagai langkah hardening server Linux telah diterapkan, tidak ada sistem yang dapat dijamin aman sepenuhnya. Oleh karena itu, backup tetap menjadi bagian penting dari strategi keamanan. Backup adalah metode yang bisa kamu lakukan untuk hal ini.
Namun, saat implementasi pastikan proses backup dilakukan otomatis dan tersimpan di lokasi yang berbeda dari server utama. Dengan demikian, data tetap dapat dipulihkan jika terjadi serangan ransomware, kegagalan sistem, atau kesalahan konfigurasi.
Selain backup, kamu juga perlu membuat Disaster Recovery Plan (DRP) yang mencakup prosedur pemulihan layanan dan estimasi waktu pemulihan. Kombinasi backup dan DRP pada linux server hardening memberikan proteksi ekstra terhadap berbagai ancaman siber.
Kesimpulan
Pada intinya linux server hardening adalah langkah krusial untuk melindungi server dari ancaman siber. Dengan cara melakukan update sistem secara rutin, mengamankan SSH, mengaktifkan firewall, membatasi hak akses, serta menerapkan monitoring dan backup, kamu bisa mengurangi risiko keamanan secara signifikan. Namun, keamanan server juga perlu didukung oleh infrastruktur yang andal. Jika kamu mencari cloud VPS handal, stabil, dan aman, Nevacloud adalah solusinya. Cloud VPS dari Nevacloud menawarkan layanan berbasis AMD EPYC™ Genoa dan Intel® Xeon® Platinum dengan SSD NVMe hingga 8GB/s, bandwidth unlimited, serta proses deploy hanya 50 detik. Dengan harga hanya mulai dari Rp 42.240/bulan, Nevacloud siap mendukung kebutuhan server aplikasi kamu.


 Hiqbal Fauzi

 Redemta Galuh