
Pernah kesulitan mencari penyebab masalah di server Linux? Aplikasi terasa lambat, penggunaan CPU tiba-tiba melonjak, atau terjadi lonjakan traffic yang tidak biasa. Dashboard monitoring menunjukkan ada masalah, tetapi tidak menjelaskan apa penyebabnya. Kondisi seperti ini sering ditemui oleh tim DevOps maupun administrator sistem, terutama pada lingkungan cloud yang terdiri dari banyak container dan microservices.
Semakin kompleks sebuah infrastruktur, semakin sulit pula mengetahui apa yang sebenarnya terjadi di dalam sistem operasi. Monitoring tradisional memang mampu menampilkan metrik seperti CPU, memori, atau penggunaan disk. Namun, ketika dibutuhkan informasi yang lebih mendalam hingga ke level kernel, pendekatan tersebut seringkali tidak cukup.
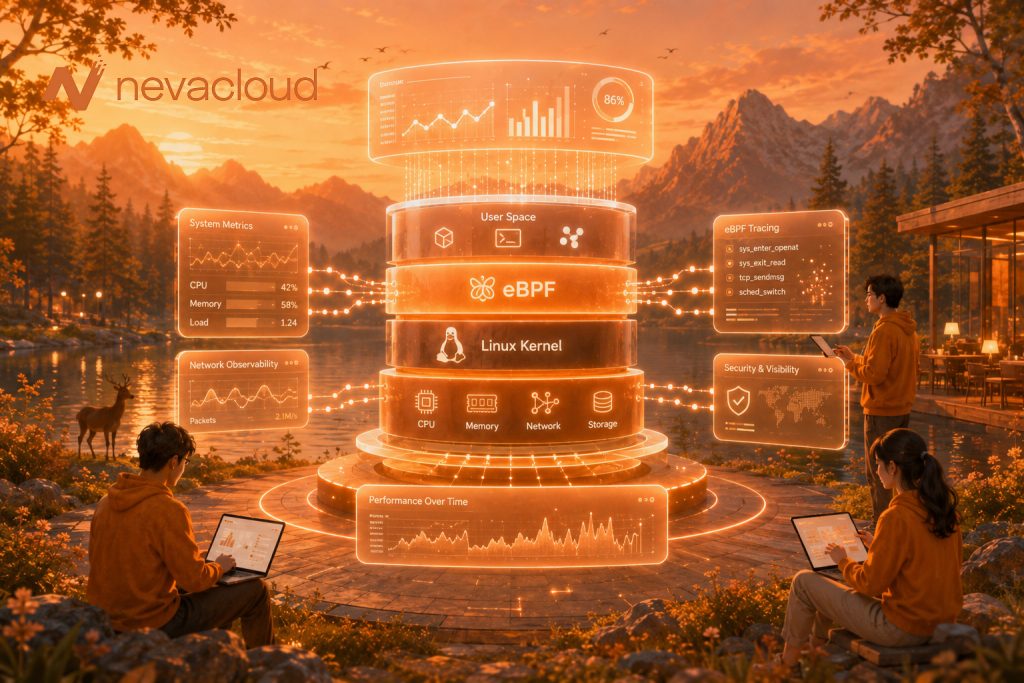
Disinilah eBPF (Extended Berkeley Packet Filter) mulai banyak digunakan. Teknologi ini memungkinkan Linux mengumpulkan informasi aplikasi yang sedang berjalan. Karena kemampuannya tersebut, eBPF kini menjadi salah satu fondasi observability modern pada lingkungan cloud-native.
Apa Itu eBPF?
Secara sederhana, eBPF adalah teknologi di dalam kernel Linux yang memungkinkan program kecil dijalankan secara aman untuk mengamati berbagai aktivitas sistem. Program tersebut dapat dipasang pada berbagai event, seperti proses yang berjalan, system call, lalu lintas jaringan, hingga aktivitas file system.
Berbeda dengan kernel module tradisional yang berisiko memengaruhi stabilitas sistem, program eBPF akan melewati proses verifikasi sebelum dijalankan. Dengan begitu, kernel dapat memastikan bahwa program tersebut aman dan tidak mengganggu operasional server.
Keunggulan inilah yang membuat eBPF banyak dimanfaatkan untuk kebutuhan monitoring, tracing, analisis performa, hingga keamanan. Administrator bisa memperoleh informasi yang jauh lebih lengkap tanpa harus melakukan perubahan pada sistem operasi.
Mengapa Monitoring Tradisional Mulai Memiliki Keterbatasan?
Bayangkan sebuah aplikasi berjalan di dalam puluhan container Kubernetes. Ketika salah satu layanan mengalami peningkatan latency, dashboard mungkin hanya menunjukkan bahwa penggunaan CPU meningkatkan atau response time menjadi lebih lambat.
Masalahnya, informasi tersebut belum cukup untuk mengetahui akar penyebabnya. Apakah bottleneck berasal dari proses disk, komunikasi jaringan, query database, atau justru ada system call yang memakan waktu terlalu lama?
Tools monitoring konvensional umumnya mengandalkan metrik atau log yang dikumpulkan dari aplikasi. Pendekatan ini memang berguna, tetapi belum mampu melihat apa yang benar-benar terjadi di level kernel. Akibatnya, proses troubleshooting sering membutuhkan waktu lebih lama karena tim harus menggabungkan berbagai sumber data sebelum menemukan penyebab sebenarnya.
Bagaimana Cara Kerja eBPF?
Salah satu alasan eBPF begitu menarik adalah cara kerjanya yang efisien. Ketika kernel Linux menjalankan suatu aktivitas, misalnya menerima paket jaringan atau menjalankan sebuah proses, eBPF dapat “menempel” pada event tersebut. Saat event terjadi, program eBPF langsung dijalankan untuk mengumpulkan informasi yang diperlukan.
Sebagai contoh, ketika sebuah aplikasi mengalami perlambatan, eBPF dapat membantu menunjukkan apakah waktu paling banyak dihabiskan untuk membaca disk, mengakses jaringan, atau menunggu proses lain selesai.
Karena hanya aktif saat event tertentu terjadi, eBPF tidak perlu melakukan polling secara terus-menerus. Inilah yang membuat penggunaan resource tetap rendah meskipun monitoring dilakukan secara realtime.
Dampak eBPF terhadap Monitoring Linux Modern
Visibilitas Sistem Menjadi Jauh Lebih Baik
Monitoring modern tidak lagi hanya membutuhkan grafik penggunaan CPU atau memori. Tim operasional juga ingin mengetahui apa yang menyebabkan perubahan tersebut. eBPF memberikan visibilitas hingga ke level kernel sehingga administrator dapat melihat hubungan antara proses, jaringan, file system, dan berbagai aktivitas sistem lainnya. Informasi ini sangat membantu ketika menganalisis masalah yang sebelumnya sulit ditemukan menggunakan monitoring biasa.
Alih-alih hanya mengetahui server sedang sibuk, tim dapat langsung melihat proses mana yang bertanggung jawab dan bagaimana dampaknya terhadap aplikasi.
Troubleshooting Menjadi Lebih Cepat
Semakin lama sebuah masalah tidak ditemukan, semakin besar pula dampaknya terhadap layanan bisnis. Dengan eBPF, proses investigasi menjadi jauh lebih singkat karena data yang dikumpulkan bersifat sangat detail. Administrator tidak perlu lagi menebak-nebak sumber masalah berdasarkan metrik yang terbatas.
Misalnya, ketika latency API meningkat, eBPF dapat membantu menunjukkan apakaj penyebabnya berasal dari network latency, bottleneck storage, atau proses kernel tertentu. Informasi seperti ini memungkinkan tim mengambil tindakan yang lebih tepat dalam waktu singkat.
Sangat Cocok untuk Kubernetes dan Microservices
Lingkungan cloud-native memiliki karakteristik yang berbeda dibandingkan server tradisional. Container dapat dibuat dan dihentikan dalam hitungan detik, sementara komunikasi antar layanan berlangsung sangat dinamis. Kondisi tersebut membuat observability menjadi lebih menantang.
eBPF mampu mengikuti perubahan ini karena bekerja langsung di level kernel, bukan bergantung pada aplikasi tertentu. Akibatnya, aktivitas setiap container tetap dapat dipantai tanpa perlu mengubah kode aplikasi maupun memasang agen tambahan dalam jumlah besar. Kemampuan ini menjadi salah satu alasan mengapa banyak platform observability modern mulai mengadopsi eBPF sebagai teknologi utama.
Mendukung Monitoring Sekaligus Keamanan
Menariknya, manfaat eBPF tidak berhenti pada pemantauan performa. Teknologi ini juga dapat digunakan untuk mendeteksi aktivitas yang tidak biasa, seperti proses yang mencoba mengakses file sensitif, pola komunikasi jaringan yang mencurigakan, atau eksekusi aplikasi yang tidak sesuai kebijakan keamanan.
Karena bekerja langsung di dalam kernel, eBPF mampu menangkap aktivitas yang sering kali tidak terlihat pada log aplikasi. Dengan demikian, organisasi memperoleh visibilitas yang lebih baik terhadap performa sekaligus keamanan infrastrukturnya.
Contoh Pemanfaatan eBPF di Dunia Nyata
Saat ini banyak organisasi memanfaatkan eBPF dalam berbagai kebutuhan operasional. Pada lingkungan cloud, eBPF digunakan untuk memantau performa workload yang terus berubah secara dinamis. Ketika terjadi lonjakan traffic, administrator dapat segera mengetahui layanan mana yang menjadi sumber bottleneck tanpa harus menghentikan aplikasi.
Di sisi lain, platform observability modern memanfaatkan eBPF untuk melakukan tracing aplikasi, menganalisis latency jaringan, hingga mengukur performa database. Bahkan beberapa solusi keamanan Linux juga menggunakannya untuk mendeteksi perilaku sistem yang tidak normal secara real-time. Semua itu dapat dilakukan dengan overhead yang relatif rendah sehingga cocok diterapkan pada server produksi.
Apakah eBPF Memiliki Tantangan?
Meskipun menawarkan banyak keunggulan, implementasi eBPF tetap memerlukan persiapan. Beberapa fitur hanya tersedia pada versi kernel Linux yang lebih baru sehingga organisasi perlu memastikan infrastrukturnya telah memenuhi persyaratan. Selain itu, memahami konsep tracing, kernel event, dan observability membutuhkan pengetahuan teknis yang cukup baik.
Kabar baiknya, ekosistem eBPF berkembang sangat pesat. Kini tersedia banyak tools yang menyederhanakan implementasi sehingga tim tidak harus membangun seluruh solusi dari nol. Dengan dukungan tersebut, adopsi eBPF menjadi semakin mudah bagi organisasi yang ingin meningkatkan kemampuan monitoring infrastrukturnya.
Kesimpulan
eBPF telah mengubah cara organisasi memantau sistem Linux modern. Jika sebelumnya monitoring hanya berfokus pada metrik dasar, kini administrator dapat melihat apa yang benar-benar terjadi di dalam kernel secara real-time dengan dampak yang sangat kecil terhadap performa server.
Kemampuan tersebut membuat eBPF menjadi teknologi penting bagi perusahaan yang menjalankan aplikasi cloud-native, Kubernetes, maupun microservices. Selain mempercepat proses troubleshooting, eBPF juga membantu meningkatkan observability dan keamanan sehingga tim operasional dapat mengambil keputusan berdasarkan data yang lebih akurat.
Agar implementasi monitoring modern memberikan hasil maksimal, organisasi juga membutuhkan infrastruktur cloud yang stabil dan siap menangani workload berskala besar. Nevacloud menyediakan layanan cloud infrastructure yang dirancang untuk mendukung kebutuhan bisnis modern, sehingga perusahaan dapat menjalankan aplikasi dengan performa optimal sekaligus lebih mudah mengadopsi solusi observability seperti eBPF di masa mendatang.

 Hiqbal Fauzi

 Thatit Arga Dahana
 Rizqon Sadida