
Bayangkan semua data pelanggan, dokumen keuangan, dan sistem operasional bisnis kamu tiba-tiba tidak bisa diakses atau lebih buruk, bocor ke tangan yang salah. Bukan skenario fiksi. Itulah yang terjadi ketika keamanan server bisnis tidak dijaga dengan serius. Di era transformasi digital yang serba terkoneksi, server adalah jantung utama sistem informasi perusahaan. Seluruh data penting mulai dari dokumen internal hingga informasi pelanggan tersimpan di dalamnya.
Maka keamanan server bukan lagi hal yang bisa disepelekan, melainkan sudah menjadi kebutuhan utama untuk menjaga kelangsungan bisnis. Ancaman siber terus berkembang dan makin sulit diprediksi. Artikel ini membahas best practice keamanan server bisnis yang bisa langsung kamu terapkan dari konfigurasi firewall hingga monitoring real-time lengkap dengan penjelasan yang mudah dipahami.
Mengapa Keamanan Server Bisnis Tidak Bisa Diabaikan?
Server memainkan peran penting dalam pemrosesan dan penyimpanan data yang sensitif bagi bisnis. Keamanan server memastikan keakuratan dan kelengkapan data yang tersimpan dengan mencegah perubahan dan modifikasi yang tidak disengaja oleh pihak yang tidak berwenang. Ada tiga dampak besar yang bisa langsung dirasakan ketika keamanan server bisnis lemah:
- Downtime operasional — Serangan pada server bisa membuat sistem offline selama berjam-jam atau bahkan berhari-hari, yang langsung berdampak pada pendapatan.
- Kebocoran data — Data pelanggan dan informasi internal yang bocor bisa merusak reputasi bisnis secara permanen.
- Sanksi hukum — Banyak industri kini mewajibkan perusahaan menerapkan standar keamanan tertentu seperti ISO 27001. Tanpa keamanan server yang memadai, perusahaan bisa terkena sanksi hukum dan denda yang signifikan.
Ancaman yang Paling Sering Menyerang Server Bisnis
Sebelum menerapkan best practice, penting untuk tahu apa saja yang sedang kamu hadapi:
- Ransomware — Malware yang mengenkripsi data dan meminta tebusan. Menurut analisis Financial Services Information Sharing and Analysis Center (FS-ISAC), ransomware masih menjadi ancaman terbesar untuk berbagai industri di seluruh dunia, dengan jumlah kasus yang terus bertambah dari tahun ke tahun.
- Brute force attack — Percobaan login berulang dengan kombinasi password berbeda untuk mendapatkan akses tidak sah ke server.
- DDoS (Distributed Denial of Service) — Serangan yang membanjiri server dengan traffic palsu hingga tidak bisa melayani pengguna nyata.
- SQL Injection — Eksploitasi celah di aplikasi web untuk mengakses atau memanipulasi database di server.
- Insider threat — Ancaman dari dalam, seperti karyawan yang menyalahgunakan akses mereka.
Best Practice Keamanan Server untuk Bisnis
Berikut sepuluh langkah konkret yang harus menjadi standar operasional keamanan server bisnis kamu.
1. Selalu Update Sistem Operasi dan Software
Langkah pertama dalam menjaga keamanan server adalah memastikan semua perangkat lunak dan sistem operasi selalu diperbarui. Pembaruan ini sering kali mencakup perbaikan keamanan yang penting untuk menutup celah yang bisa dieksploitasi peretas.
Banyak serangan berhasil justru karena server menggunakan perangkat lunak yang sudah usang dan rentan. Aktifkan pembaruan otomatis atau jadwalkan pengecekan rutin untuk memastikan sistem kamu selalu menggunakan versi terbaru.
2. Konfigurasi Firewall dengan Benar
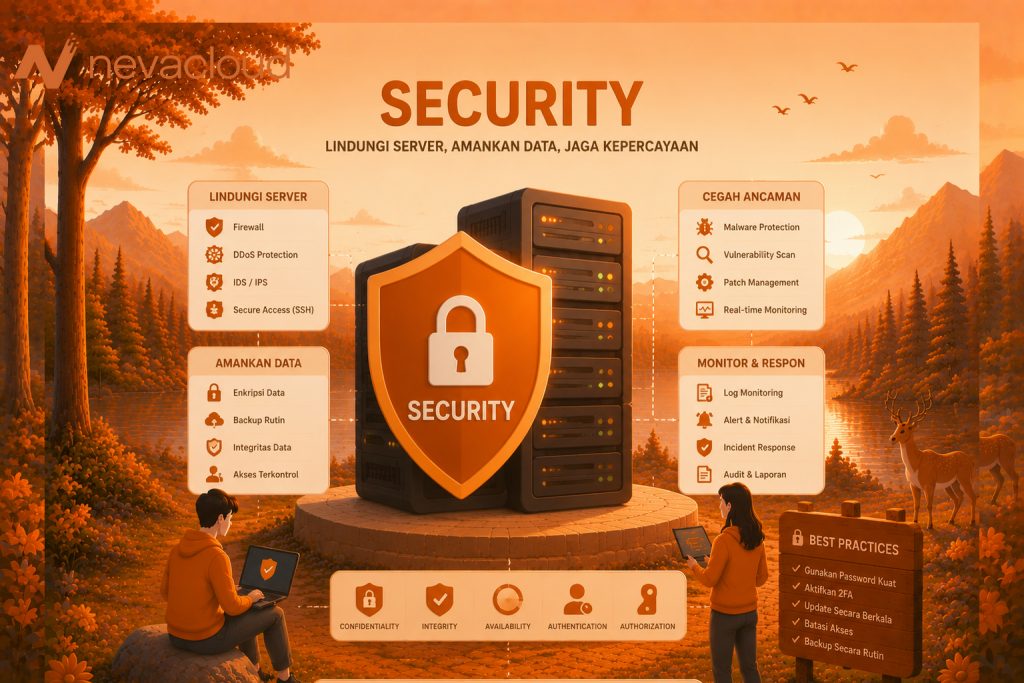
Firewall berfungsi sebagai garda terdepan pertahanan jaringan. Firewall bekerja berdasarkan aturan keamanan yang telah ditentukan untuk mengizinkan lalu lintas yang sah dan memblokir lalu lintas yang mencurigakan atau berbahaya. Memiliki firewall saja tidak cukup dan pengaturan firewall yang tepat adalah kuncinya.
Jadi, pastikan firewall rules dikonfigurasi secara spesifik sesuai kebutuhan bisnis, dan hanya mengizinkan koneksi yang benar-benar diperlukan. Tinjau dan perbarui rules secara berkala seiring perkembangan infrastruktur.
3. Terapkan Enkripsi Data di Server
Enkripsi adalah teknik mengubah data menjadi format kode yang tidak dapat dibaca tanpa kunci dekripsi yang tepat. Gunakan enkripsi pada hard drive server untuk data at rest, serta protokol TLS/SSL (HTTPS) untuk mengenkripsi data yang ditransmisikan antara server dan pengguna.
Ini sangat krusial untuk server yang menangani data pelanggan, informasi kartu kredit, atau transaksi keuangan. Tanpa enkripsi, data yang berhasil dicuri bisa langsung dibaca dan disalahgunakan.
4. Aktifkan Autentikasi Dua Faktor (2FA)
Autentikasi dua faktor menambahkan lapisan keamanan ekstra dengan meminta dua bukti identitas sebelum seseorang dapat mengakses server. Misalnya, selain password, pengguna juga diminta memasukkan kode yang dikirim ke ponsel mereka. 2FA sangat efektif untuk mencegah akses tidak sah meski password berhasil dicuri.
Aktifkan 2FA untuk semua akun admin dan akses SSH ke server. Ini adalah salah satu langkah paling sederhana namun paling efektif dalam memperkuat keamanan server bisnis kamu.
5. Batasi Akses dengan Prinsip Least Privilege
Hanya berikan akses kepada pengguna yang memang memerlukannya. Prinsip “least privilege” berarti memberikan akses minimal yang dibutuhkan untuk menjalankan tugas — tidak lebih, tidak kurang.
Kontrol akses dapat diimplementasikan dengan menyiapkan akun pengguna dengan kata sandi yang kuat, membatasi jumlah pengguna yang dapat mengakses server, serta menetapkan izin pengguna berdasarkan peran dan tanggung jawab pekerjaan mereka.
Dengan membatasi akses ini, kamu memperkecil radius kerusakan jika satu akun berhasil dibobol.
6. Lakukan Backup Server Secara Rutin
Backup data sangat penting untuk memastikan kamu bisa dengan cepat memulihkan data jika terjadi serangan siber atau kegagalan server. Backup data harus tersimpan dengan aman untuk mencegah hilangnya data jika terjadi bencana fisik atau gangguan dalam operasional server.
Terapkan aturan backup 3-2-1: simpan 3 salinan data, di 2 media berbeda, dengan 1 salinan disimpan di lokasi terpisah (off-site atau cloud). Backup yang tidak pernah diuji bisa jadi percuma saat terjadi kerusakan — lakukan simulasi pemulihan data secara berkala untuk memastikan proses recovery berjalan lancar saat benar-benar dibutuhkan.
7. Pantau Aktivitas Server Secara Real-Time
Memantau aktivitas server secara real-time dan mencatat semua log aktivitas adalah praktik terbaik dalam keamanan server. Log dapat membantu menganalisis pola serangan dan mendeteksi aktivitas mencurigakan. Gunakan alat monitoring untuk mendapatkan notifikasi segera jika terjadi anomali atau serangan.
Selain ancaman eksternal, monitoring juga membantu mendeteksi insider threat lebih awal sebelum kerusakan meluas. Tools seperti Grafana, Prometheus, atau Datadog bisa menjadi pilihan untuk monitoring server secara komprehensif.
8. Tutup Port yang Tidak Digunakan
Setiap port jaringan yang terbuka tapi tidak digunakan untuk layanan atau aplikasi yang sah menjadi celah keamanan yang membahayakan. Pelaku serangan siber sering memindai port terbuka ini untuk mencari titik masuk yang lemah ke dalam sistem.
Lakukan audit port secara berkala menggunakan tools seperti nmap. Tutup semua port yang tidak aktif digunakan, dan pastikan hanya port yang benar-benar diperlukan yang terbuka ke publik.
9. Gunakan IDS dan IPS
Intrusion Detection System (IDS) dan Intrusion Prevention System (IPS) adalah alat penting yang membantu mendeteksi dan mencegah serangan terhadap server. IDS memantau jaringan untuk aktivitas mencurigakan dan melaporkannya, sedangkan IPS dapat mengambil tindakan otomatis untuk menghentikan serangan sebelum menimbulkan kerusakan.
Kombinasi IDS dan IPS memberikan lapisan pertahanan aktif yang jauh lebih kuat dibanding hanya mengandalkan firewall. Ini terutama penting untuk bisnis yang mengelola data pelanggan dalam jumlah besar.
10. Nonaktifkan Layanan yang Tidak Diperlukan
Semakin banyak layanan yang berjalan di server, semakin besar risiko yang dihadapi. Nonaktifkan semua layanan yang tidak diperlukan untuk mengurangi potensi celah keamanan yang bisa dieksploitasi.
Prinsipnya sederhana: setiap software yang berjalan di server adalah potensi entry point bagi penyerang. Lakukan audit layanan aktif secara rutin dan matikan semua yang tidak relevan dengan operasional bisnis kamu.
Keamanan Server Lokal vs Cloud: Mana yang Lebih Aman?
Pertanyaan ini sering muncul saat bisnis memilih infrastruktur server. Jawabannya tidak hitam putih. Server lokal memberi kontrol penuh kepada admin IT perusahaan, namun menuntut keahlian teknis tinggi dan investasi perangkat keras yang tidak sedikit. Server cloud biasanya sudah dilengkapi sistem keamanan yang dikelola oleh penyedia layanan, seperti enkripsi data, firewall, dan backup otomatis.
Untuk bisnis skala menengah ke atas yang tidak punya tim IT besar, cloud server seringkali menjadi pilihan lebih aman secara praktis. Ini karena pembaruan keamanan, monitoring infrastruktur, dan redundansi sistem sudah ditangani oleh penyedia layanan. Namun, kebijakan keamanan internal seperti manajemen akses dan enkripsi data tetap menjadi tanggung jawab bisnis kamu sendiri. Yang paling penting: baik lokal maupun cloud, semua best practice di atas tetap wajib diterapkan.
Kesimpulan
Keamanan server bisnis bukan proyek satu kali jalan — melainkan proses berkelanjutan yang membutuhkan perhatian konsisten. Mulai dari update rutin, konfigurasi firewall, enkripsi data, hingga monitoring real-time, setiap lapisan perlindungan saling melengkapi untuk membentengi bisnis kamu dari ancaman yang terus berkembang.Infrastruktur cloud yang tepat juga menjadi pondasi penting dari keamanan server yang solid. Nevacloud hadir dengan layanan cloud VPS yang sudah dilengkapi infrastruktur keamanan berlapis. Kami menyediakan firewall, backup otomatis, dan uptime tinggi — sehingga kamu bisa fokus menjalankan bisnis tanpa khawatir soal keamanan server. Mulai sekarang dan konsultasikan kebutuhan server bisnis kamu bersama Nevacloud.

 Hiqbal Fauzi
 Thatit Arga Dahana